Revolut Müşteri Verileri Tehlikede: Resmi E-posta Hesabı Kullanıldı
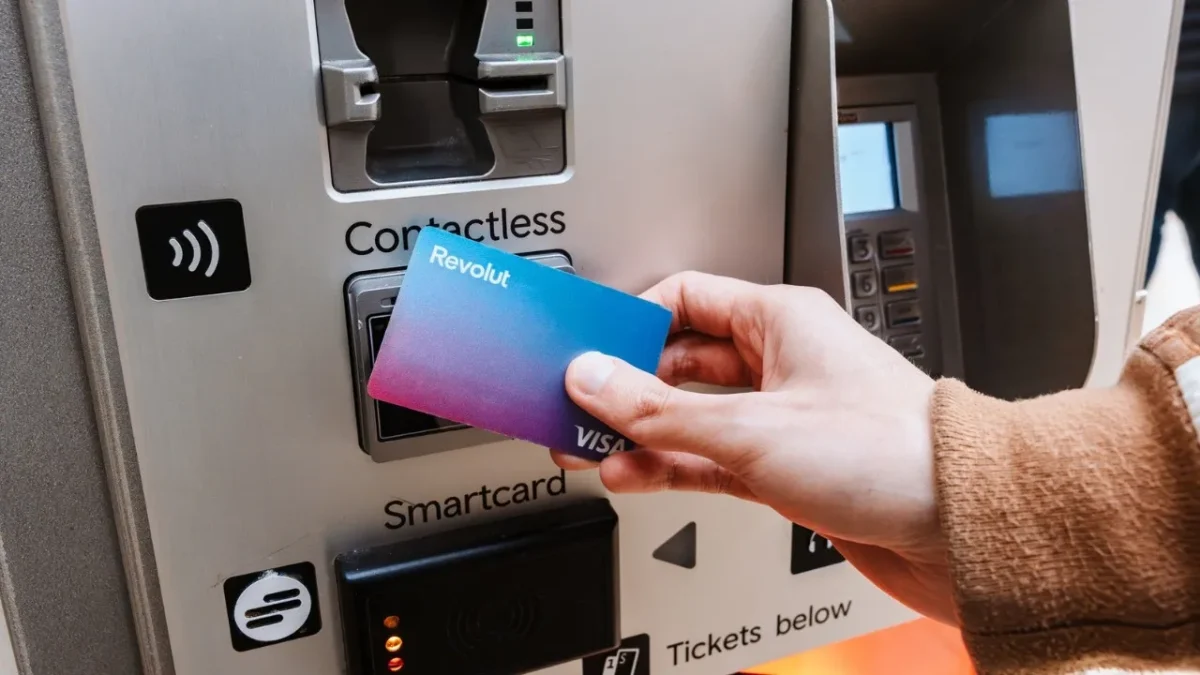
Finansal teknoloji şirketi Revolut, siber korsanların bazı müşterilerinin kişisel bilgilerini ele geçirmek amacıyla İtalya’daki resmi bir devlet e-posta adresini kullandığını duyurdu. Bu gelişme üzerine İtalya’da siber suçlarla mücadele birimleri soruşturma başlattı. Revolut’un sistemleri ve müşteri fonlarının güvende olduğunu açıklayan şirket, durumu fark eder etmez ilgili e-posta adresini engellediğini ve yetkilileri bilgilendirdiğini belirtti.
Olay, İtalya’nın Reggio Calabria Valiliği’ne ait olduğu belirtilen ve ‘PEC’ olarak bilinen resmi bir e-posta hesabının, korsanlar tarafından kullanılmasıyla ortaya çıktı. Habere göre, bu resmi e-posta adresi üzerinden Revolut’a ulaşan saldırganlar, çeşitli müşterilere ait kimlik bilgileri, adresler ve finansal işlem detayları gibi hassas verileri talep etti.
Finans Hattı’nın Görüşü: Siber Güvenlik Zafiyetleri ve Dijital Varlık Koruması
Bu tür olaylar, finansal teknoloji şirketlerinin karşı karşıya olduğu siber güvenlik tehditlerinin boyutunu bir kez daha gözler önüne seriyor. Korsanların, resmi devlet kurumlarına ait e-posta adreslerini kullanarak güven ihlali yaratma çabaları, hem kurumlar hem de müşteriler için ciddi endişe kaynağıdır. Revolut’un bu durumu hızla tespit edip müdahale etmesi olumlu bir gelişme olsa da, siber saldırganların giderek daha sofistike yöntemler kullanması, dijital varlıkların ve kişisel verilerin korunması konusundaki önlemlerin sürekli güncellenmesi ve güçlendirilmesi gerektiğini işaret ediyor. Müşterilerin finansal verilerinin, adres bilgilerinin ve işlem kayıtlarının, geniş çaplı bir veri ihlalinde ne kadar büyük risk altında olabileceği ortadadır. Bu durum, sektördeki tüm oyuncular için sürekli bir risk yönetimi ve güvenlik yatırımı gerekliliğini vurgulamaktadır. Kullanılan yöntemin bir devlet kurumu e-postası olması, saldırganların güvenilirliği manipüle etme gayretini de göstermektedir.
Olayın ardından Financial Times’ın bildirdiğine göre, ele geçirilmeye çalışılan veriler arasında pasaport bilgileri, adresler, banka hesap numaraları ve Bitcoin işlem kayıtları gibi kritik bilgiler de bulunuyordu. Yaklaşık 680 müşterinin verilerinin korsanlara ulaştırıldığı iddiaları, durumun ciddiyetini artırıyor. Bu tür veri ihlalleri, sadece finansal kayıplara yol açmakla kalmayıp, aynı zamanda kişisel kimlik hırsızlığı ve dolandırıcılık gibi uzun vadeli mağduriyetlere de neden olabilmektedir. Bu nedenle, ilgili kurumların soruşturmaları büyük önem taşımaktadır.
İtalya Tüketici Hakları Derneği (Codacons) de bu gelişme üzerine endişelerini dile getirerek, yetkilileri olayın boyutunu belirlemek ve İtalyan kurumlarının siber saldırganlar tarafından ele geçirilip geçirilmediğini tespit etmek için acil harekete geçmeye çağırdı. Bu çağrı, sadece Revolut özelindeki bir güvenlik açığını değil, genel olarak dijital altyapının bütünlüğünü sorguluyor. Bir devlet kurumuna ait bir e-posta adresinin bu şekilde kötüye kullanılabilmesi, geniş çaplı bir incelemenin gerekliliğini ortaya koymaktadır. Olası bir sistemik zafiyetin tespiti, gelecekteki benzer saldırıları önlemek adına kritik önem taşımaktadır.
Konuyla ilgili olarak Birleşik Krallık’ta da soruşturma başlatıldığı gelen bilgiler arasında yer alıyor. Bu, uluslararası işbirliğinin ve farklı yargı alanlarındaki düzenleyici kurumların bu tür küresel siber tehditlere karşı koordineli hareket etmesinin ne kadar önemli olduğunu bir kez daha gösteriyor. Siber suçlar sınır tanımadığı için, uluslararası polis ve finansal düzenleyici otoriteler arasındaki işbirliği, bu tür vakaların aydınlatılmasında ve faillerin adalete teslim edilmesinde kilit rol oynamaktadır.
Bu tür olaylar, özellikle dijital bankacılık ve fintech sektöründe faaliyet gösteren şirketler için sürekli bir dikkat ve yatırım gerektiren siber güvenlik alanının ne kadar kritik olduğunu vurguluyor. Müşteriler için güvenilir bir hizmet sunmanın temel şartı, verilerinin en üst düzeyde korunmasını sağlamaktır. Bu bağlamda, Revolut gibi şirketlerin yaşadığı bu tür olaylar, genel olarak sektördeki şirket haberleri ve güvenlik protokollerinin etkinliğini yeniden değerlendirme gerekliliğini doğurmaktadır.
Finans Hattı Yorum:
Revolut gibi global bir fintech oyuncusuna yönelik siber saldırı girişimi, dijital finans ekosisteminin kırılganlığını ve tedbirlerin ne kadar hayati olduğunu ortaya koymaktadır. Korsanların İtalyan devletine ait resmi bir e-posta adresini kullanması, güvenliği manipüle etme konusundaki yaratıcılıklarını ve niyetlerinin ciddiyetini göstermektedir. Bu durum, sadece Revolut’u değil, aynı zamanda benzer şekilde devlet kurumlarıyla iletişimde olan diğer finans kuruluşlarını da dolaylı olarak hedef almaktadır. Güvenlik protokollerinin sıkı denetimi ve güncellenmesi, bu tür sofistike saldırılara karşı koymanın temel şartıdır.
Müşteri verilerinin potansiyel olarak tehlikeye girmesi, kullanıcı güvenini sarsabilecek önemli bir faktördür. Özellikle kişisel ve finansal bilgilerin hassasiyeti göz önüne alındığında, bu tür olaylar yatırımcı duyarlılığını olumsuz etkileyebilir ve sektördeki genel algıyı zedeleyebilir. Revolut’un hızla reaksiyon göstermesi ve yetkilileri bilgilendirmesi, zararı sınırlama potansiyeli taşımakla birlikte, olayın tüm boyutlarının şeffaf bir şekilde açıklanması ve gelecekteki benzer risklerin nasıl minimize edileceğine dair adımların atılması önem arz etmektedir.
Bu gelişme, dijitalleşmenin hızlandığı günümüz dünyasında siber güvenliğin sadece bir teknoloji meselesi olmaktan öte, stratejik bir öncelik haline geldiğini göstermektedir. Hem şirketlerin kendi iç güvenlik mekanizmalarını güçlendirmesi hem de devlet kurumlarının dijital altyapılarının sağlamlığının sürekli test edilmesi gerekmektedir. Saldırganların kullandığı yöntemler değiştikçe, savunma stratejilerinin de adaptif ve proaktif olması, olası büyük çaplı veri ihlallerinin önüne geçmek adına kritik olacaktır.