MASAK Sistemi FETÖ Sızmasıyla Karıştı: Kilit İsimler İfadeye Çağrıldı
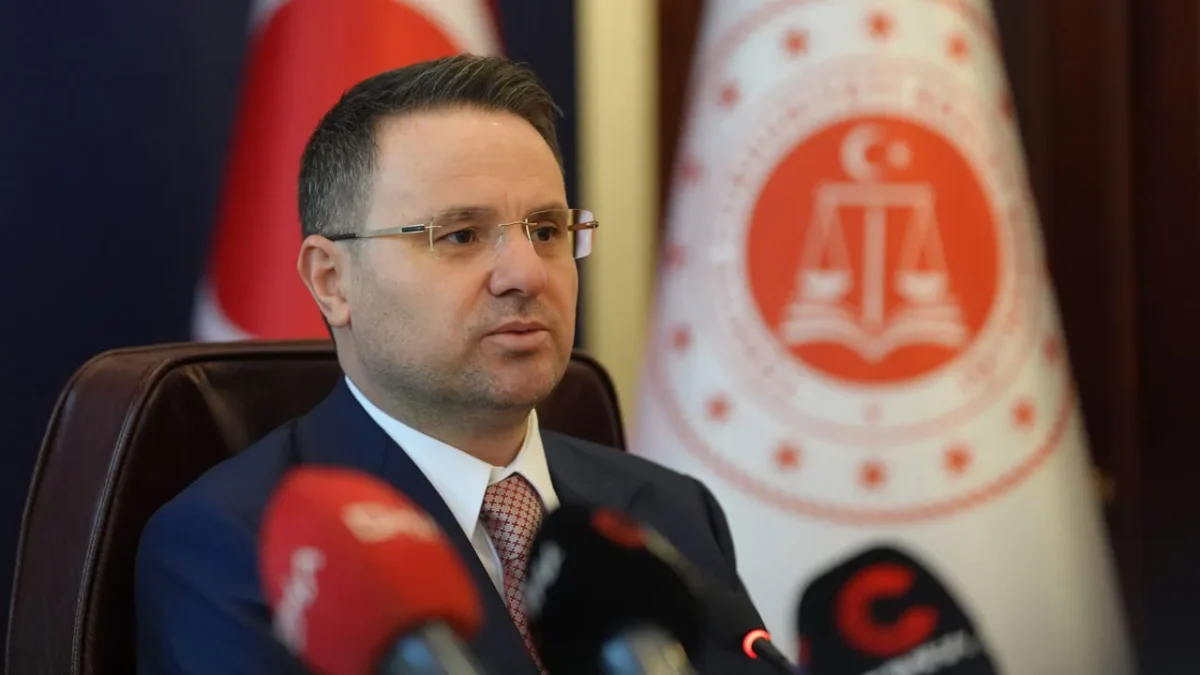
Adalet Bakanı Akın Gürlek, Mali Suçları Araştırma Kurulu (MASAK) bünyesindeki Entegre Mali İstihbarat Sistemi’ne (EMİS) yönelik yürütülen ‘Siyasal veya Askerî Casusluk’ soruşturmasında önemli bulgulara ulaşıldığını duyurdu. Soruşturma kapsamında, sistemin kritik dijital altyapısını geliştiren şirketlerin FETÖ/PDY ile bağlantılı olduğu ve sistem kayıtlarına usulsüz erişim sağlandığı şüphesi üzerine 22 kişi hakkında adli işlem başlatıldı. Ayrıca, olayla ilgili 3 eski MASAK Başkanı’nın da ifadelerine başvurulacak.
MASAK’ın Dijital Altyapısında FETÖ Bağlantısı İddiası
Adalet Bakanı Akın Gürlek’in sosyal medya üzerinden paylaştığı bilgilere göre, İstanbul Cumhuriyet Başsavcılığı koordinesinde, İstanbul İl Emniyet Müdürlüğü ile yürütülen soruşturma, MASAK’ın EMİS sistemine yönelik yetkisiz işlemler ve sistem kayıtlarının güvenliğine dair kritik bulguları ortaya çıkardı. Bulgular, 2012-2018 yılları arasında MASAK’ın dijital altyapı geliştirme ve sürdürme süreçlerinde, FETÖ/PDY’nin mahrem yapılanmasıyla iltisaklı kişi ve şirketlerin etkili olduğunu gösteriyor.
EMİS Yazılımını Geliştiren Şirketlerde FETÖ İzleri
Yapılan teknik incelemeler sonucunda, EMİS yazılımının 2012’den itibaren AGMLAB A.Ş. tarafından geliştirildiği belirlendi. AGMLAB A.Ş. ile MRD A.Ş. ve daha önce KHK ile kapatılan Barış Ata A.Ş. arasında ortaklık ve yönetim ilişkileri tespit edildi. Bu şirketlerin bazı ortaklarının, FETÖ/PDY’nin askeri ve bilişim alanındaki mahrem yapılanmalarında üst düzey sorumluluklar üstlendiği saptandı. Bakan Gürlek, bu şüpheliler arasında örgütün Deniz Kuvvetleri, bilişim, savunma sanayii ve Jandarma mahrem yapılanmalarında sorumlu düzeyde faaliyet gösterdiği belirlenen isimlerin bulunduğunu ve bu kişilerin önemli bir kısmının 15 Temmuz darbe girişimi öncesinde veya hemen sonrasında yurt dışına çıktığını belirtti.
22 Şüpheliye Yönelik Operasyon ve Hukuki Süreç
Soruşturma çerçevesinde İstanbul merkezli ve Ankara’da eş zamanlı operasyonlar düzenlendi. Operasyonlar kapsamında, olay tarihinde MASAK Başkan Yardımcısı olarak görev yapan kişi dahil olmak üzere toplam 22 şüpheli hakkında adli işlem başlatıldı. Gözaltına alınan 5 şüpheli bulunurken, yurt dışında olduğu tespit edilen 16 kişi hakkında ‘siyasi veya askerî casusluk’ suçundan yakalama kararı çıkarıldı. Firari durumdaki bir şüphelinin yakalanması için çalışmalar devam ediyor. Ayrıca, soruşturma kapsamında AGMLAB A.Ş. ve MRD A.Ş. şirketlerine mahkeme kararıyla el konuldu ve Tasarruf Mevduatı Sigorta Fonu (TMSF) bu şirketlere kayyum olarak atandı.
MASAK’ın Eski Başkanlarından İfadeler Alınacak
Bakan Gürlek, soruşturmanın bir diğer önemli boyutunu da açıklayarak, ilgili dönemlerde MASAK Başkanlığı görevinde bulunan üç eski başkanın da adli makamlarca ifadelerine başvurulacağını bildirdi. Bu durum, soruşturmanın sadece operasyonel değil, aynı zamanda idari ve dönemsel sorumlulukları da kapsadığını gösteriyor.
EMİS Kayıtlarında Usulsüzlük ve Veri Bütünlüğü Endişeleri
EMİS sistemi üzerinde yapılan detaylı teknik incelemeler, Siyasi Nüfuz Sahibi Kişiler Listesi’ne (PEP) ait koruma sisteminin devre dışı bırakıldığını ve bu durumun ardından Cumhurbaşkanı Recep Tayyip Erdoğan, yakınları ve bazı bakanlara ait sorgulamaların gerçekleştirildiğini ortaya koydu. Sistemin veri bütünlüğüne ilişkin şüpheli durumlar ve bazı veri alanlarının sonradan silinmiş olabileceğine dair teknik bulgular da elde edildi. Ayrıca, yönetici yetkisine sahip kullanıcıların işlemlerinin geriye dönük denetlenmesini sağlayacak log kayıtlarının tutulmadığı tespit edildi. Bu bulgular, FETÖ/PDY’nin devlet kurumlarına personel aracılığıyla sızmasının yanı sıra, kritik mali istihbarat sistemlerinin bilişim altyapısını ele geçirerek vatandaşların hassas mali verilerine erişim imkânı elde etmiş olabileceği yönündeki endişeleri güçlendiriyor.
Bu olay, Türkiye’nin finansal güvenlik altyapısının korunmasının ne denli kritik olduğunu bir kez daha gözler önüne seriyor. Mali istihbarat sistemlerindeki olası zafiyetler, ulusal güvenliği doğrudan tehdit edebilecek sonuçlar doğurabilir.
Finans Hattı Yorum:
MASAK’ın mali istihbarat sistemine yönelik olduğu iddia edilen FETÖ/PDY sızması, Türkiye’nin finansal güvenliği ve ulusal egemenliği açısından ciddi bir tehdit oluşturmaktadır. Bu tür bir sızmanın başarılı olması durumunda, hem yasa dışı mali akışların takibi sekteye uğrar hem de hassas mali verilerin kötüye kullanılma riski ortaya çıkar. Bu durum, kara para aklama, terörün finansmanı ve diğer mali suçlarla mücadeledeki etkinliği doğrudan etkileyebilir.
Olay, teknoloji odaklı suçlarla mücadelenin ne kadar karmaşıklaştığını ve siber güvenlik alanındaki zafiyetlerin, geleneksel suç türleriyle birleştiğinde ne denli yıkıcı olabileceğini göstermektedir. FETÖ gibi organize suç örgütlerinin, devletin en kritik kurumlarına sızma çabaları, sadece personel üzerinden değil, aynı zamanda kritik teknolojik altyapılar üzerinden de gerçekleşebilmektedir. Bu durum, siber güvenlik yatırımlarının ve bu alanda yetişmiş insan gücünün önemini bir kez daha vurgulamaktadır.
Önümüzdeki dönemde, benzer yapıların benzer yöntemlerle devletin diğer kritik sistemlerine sızma girişimlerine karşı daha proaktif ve teknolojik önlemlerin alınması gerekmektedir. Kurumsal hafızanın güçlendirilmesi, personel güvenlik soruşturmalarının sürekliliği ve dijital altyapıların en üst düzeyde siber güvenlik protokolleriyle korunması, gelecekteki benzer riskleri minimize etmek açısından hayati önem taşımaktadır.